La Maison-Blanche a réuni de grandes entreprises technologiques pour signer un accord volontaire sur la sécurité. La question plus difficile est de savoir comment le public pourra vérifier qu’il fonctionne.
La photographie a la composition d’un nouvel ordre économique : Donald Trump à une table de la Maison-Blanche, Jensen Huang d’un côté, Elon Musk de l’autre, et autour d’eux les personnes qui construisent les modèles, les puces et les plateformes de l’IA. L’image reproduite ici affiche aussi d’énormes montants en dollars à côté des invités. Ces chiffres détournent l’attention. Le nombre le plus important est six : celui des entreprises dont le nom figure sur l’accord daté du 29 septembre. [1]

Google, Anthropic, Meta, OpenAI, xAI et Nvidia ont signé l’Accord de la Maison-Blanche sur la superintelligence. Les signatures comptent davantage que la liste des invités. Assister à un déjeuner ne signifie pas qu’une entreprise a adhéré au document. Un plan de table publié en ligne ne doit pas non plus être pris pour un relevé de fortunes personnelles vérifiées. [1]
L’accord est bref, mais plus précis qu’une simple promesse d’agir de manière responsable. Il prévoit que les entreprises qui entraînent et déploient des modèles de pointe les surveillent pendant leur développement et leur utilisation afin de détecter des risques graves en matière de cybersécurité, de biologie et de chimie. Il demande une équipe interne dotée de moyens d’action, un évaluateur externe indépendant chargé de vérifier l’efficacité des mesures de contrôle, ainsi qu’un comité du conseil d’administration chargé de superviser les conclusions et les mesures correctives. Ce sont des éléments reconnaissables d’un dispositif de sécurité. [1]
Pour l’instant, ce dispositif n’existe toutefois que sur le papier. L’accord ne fixe aucune date de mise en œuvre. Il ne désigne pas les évaluateurs, n’exige pas la publication de leurs conclusions, ne précise pas de test commun et ne prévoit aucune sanction si un signataire ne tient pas ses engagements. Il indique que les participants pourraient se réunir pour élaborer des normes et, éventuellement, chercher à les inscrire dans la loi. Dans sa forme signée, il s’agit d’un engagement volontaire, pas d’une nouvelle loi. [1]

Cette distinction n’est pas une subtilité technique. Un audit externe peut révéler une grave faiblesse à l’entreprise qui l’a commandé, sans que les utilisateurs, les chercheurs ou les populations concernées puissent en connaître le résultat. Certains détails de sécurité doivent rester confidentiels. Mais cette confidentialité n’oblige pas à cacher qu’un test a eu lieu, la norme utilisée, la grande catégorie des défaillances constatées ou l’achèvement d’une correction promise. Les signataires et le gouvernement doivent encore faire ces choix.
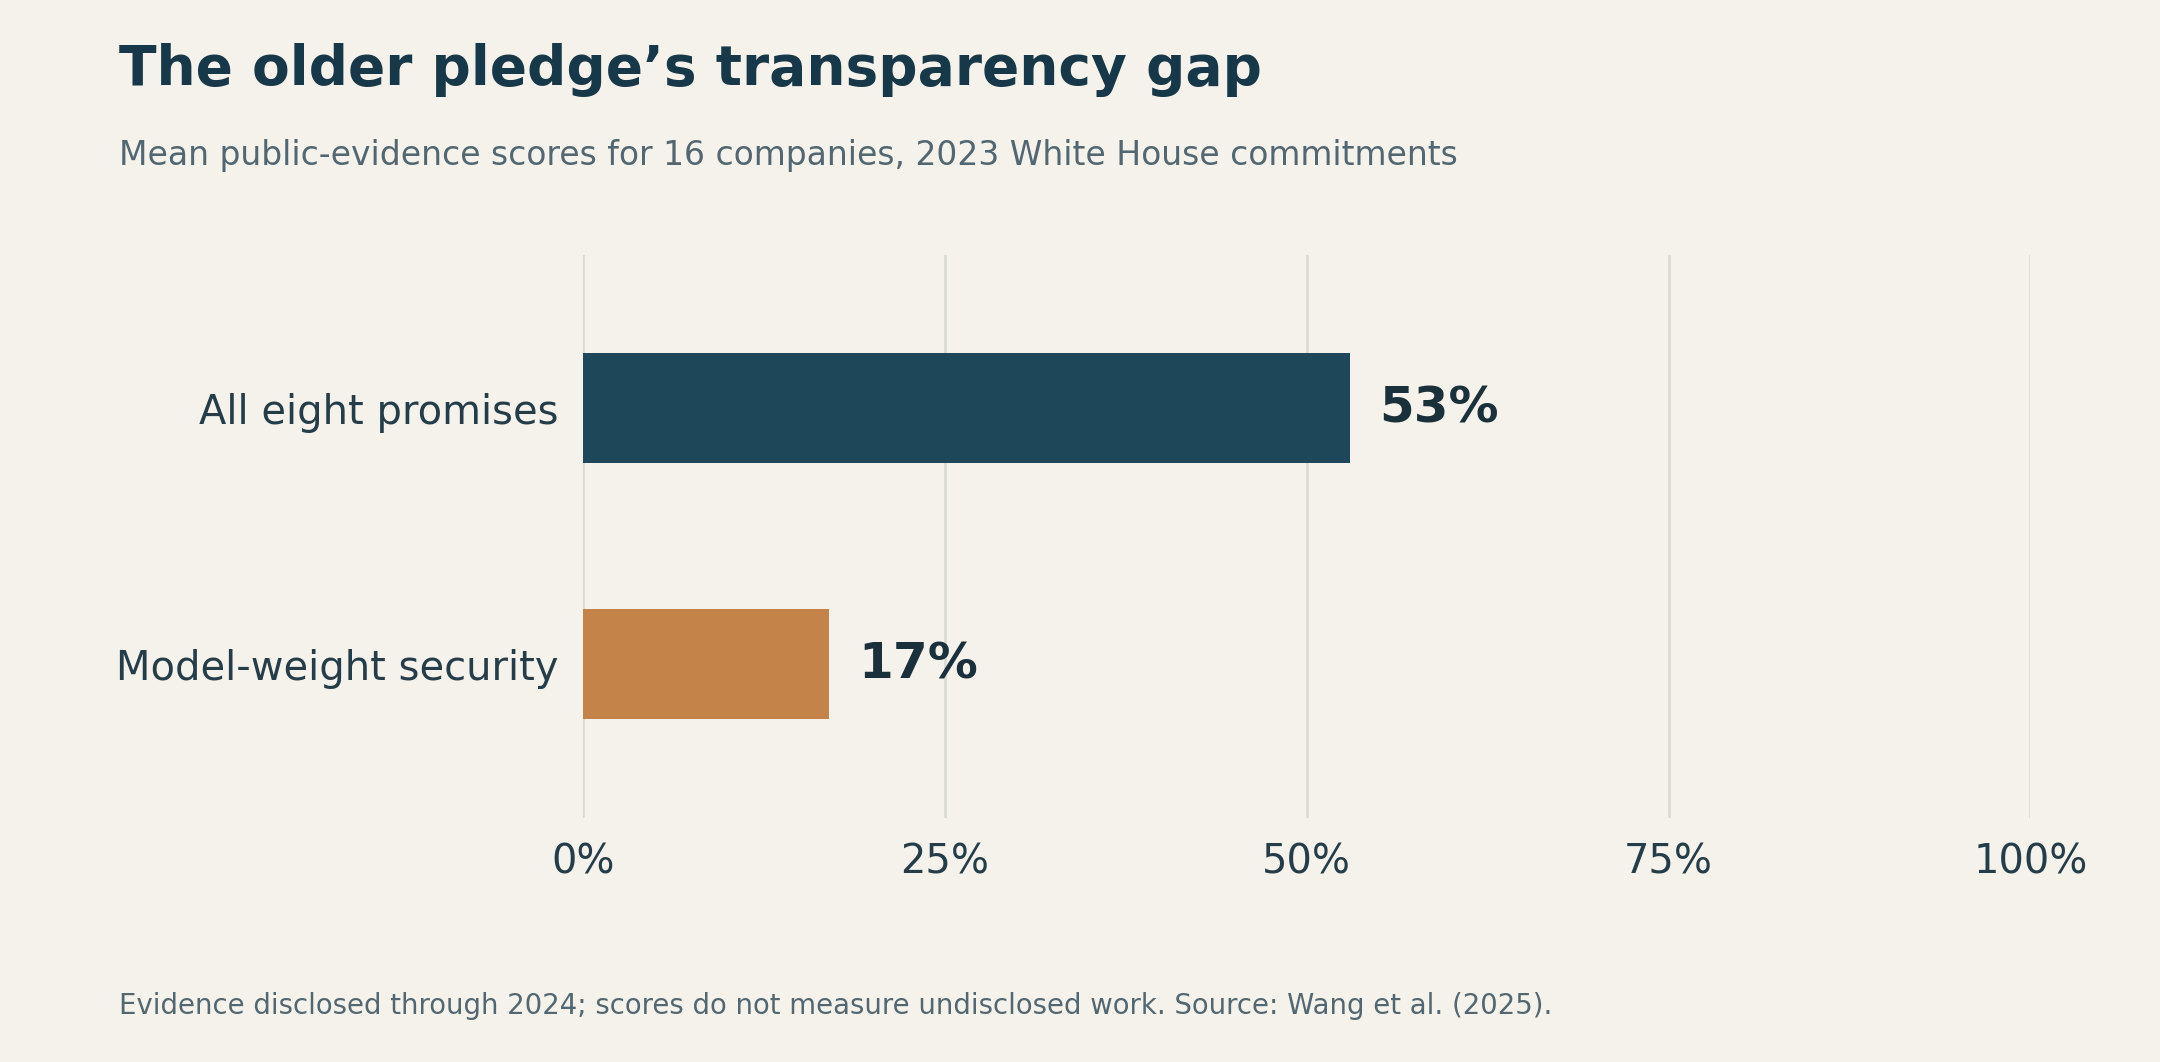
Le problème s’est déjà posé. Dans une étude publiée en 2025 sur un autre engagement volontaire relatif à l’IA pris à la Maison-Blanche en 2023, des chercheurs ont évalué les éléments publiquement vérifiables communiqués par 16 entreprises. La moyenne pour les huit engagements était de 53 % ; pour la sécurité des poids des modèles, elle n’était que de 17 %. Ces chiffres ne prouvent pas que les entreprises ont omis toute mesure non divulguée. Ils montrent combien il était difficile pour une personne extérieure de vérifier l’exécution des promesses. [2]
L’accord de septembre pourrait faire mieux. Il demande explicitement une évaluation extérieure et une attention au niveau du conseil d’administration. Mais sa crédibilité dépendra de détails absents du texte public : qui choisit l’évaluateur, comment les conflits d’intérêts sont traités, ce qui est rendu public et ce qui se passe lorsqu’une faiblesse est découverte. Si les entreprises publient un calendrier et des synthèses utiles des résultats, sans compromettre la sécurité, ce départ volontaire pourrait devenir une pratique soumise à un véritable contrôle. C’est une proposition, pas une obligation prévue par l’accord.
La Maison-Blanche a également pris, le même jour, un décret présidentiel encourageant l’administration fédérale à employer l’expression « super intelligence » dans certaines communications sans portée législative. Ce décret et l’accord signé par les entreprises sont deux mesures distinctes. Un changement de vocabulaire ne crée pas à lui seul un régime de sécurité ; le décret conserve la définition de l’IA inscrite dans la loi tout en demandant une proposition de nouvelle définition. [3]
Cette réunion a eu lieu parce que l’IA est devenue une réalité matérielle et stratégique. Nvidia fournit les puces ; les entreprises de modèles construisent leurs systèmes sur cette base ; Google et Meta exploitent aussi d’immenses infrastructures et de nombreux produits. La concurrence pousse chacun à avancer vite. Pourtant, les conséquences de cette vitesse ne restent pas dans les laboratoires. Selon l’Agence internationale de l’énergie, les centres de données du monde entier ont consommé 485 térawattheures d’électricité en 2025 ; elle prévoit environ 950 térawattheures en 2030. Ces chiffres concernent tous les centres de données, pas seulement l’IA. Ils montrent pourquoi l’approvisionnement en électricité, les raccordements au réseau et le financement de son extension doivent faire partie du débat public plus large, même si ces questions ne figurent pas dans cet accord précis sur la sécurité. [4]
Pour les lecteurs qui vivent hors des États-Unis, les enjeux ne se limitent pas à Washington. Les systèmes d’IA et les normes commerciales qui les entourent traversent les frontières. Une poignée d’entreprises peut donc façonner les règles appliquées dans les faits bien avant que les gouvernements ne s’accordent sur des règles communes. La compétition entre les États-Unis et la Chine rend cette pression plus visible, mais la course à l’avantage ne répond pas à la question de savoir qui vérifie un modèle après son déploiement. Il faut des preuves, en plus des promesses.
La prochaine photographie vraiment significative ne sera pas celle d’une autre table entourée de personnalités puissantes. Ce sera un dossier public indiquant quels tests ont été menés, ce qu’ils ont révélé et si les entreprises ont corrigé les défaillances. D’ici là, les six signatures marquent le début d’une obligation que le reste d’entre nous ne peut toujours pas mesurer.
Sources et crédits
- Accord de la Maison-Blanche sur la superintelligence, document signé le 29 septembre 2026 ; vidéo de la réunion à la Maison-Blanche.
- Jennifer Wang, Kayla Huang, Kevin Klyman et Rishi Bommasani, « Do AI Companies Make Good on Voluntary Commitments to the White House? » (2025).
- Maison-Blanche, « Inaugurating the Era of Super Intelligence », décret présidentiel du 29 septembre 2026.
- Agence internationale de l’énergie, Key Questions on Energy and AI, synthèse (2026).
Crédits des visuels et méthode : image d’ouverture fournie par Mickael Viudez et reproduite sans modification ; crédit de la photographie sous-jacente non fourni et chiffres ajoutés non vérifiés. Illustration conceptuelle créée à l’aide de l’outil de génération d’images d’OpenAI pour cet article. Graphique : représentation originale des résultats arrondis de l’étude de 2025, soit 53 % et 17 % d’éléments publiquement vérifiables. Photographie du NERSC : Derrick Coetzee, CC0 1.0, version de 1 280 pixels provenant de Wikimedia, sans modification éditoriale.

